研发部门负责安全设计,但技术文件分散在不同团队。
需要能够清楚识别已有材料、负责人以及仍待补充的记录。
产品网络安全 · Cyber Resilience Act
面向欧盟市场的数字产品或含数字要素的设备,可能需要从设计、供应商到漏洞处理和产品文件持续考虑网络安全。对于制造商,难点往往在于将这些任务连接成可维护、可追溯的工作记录。
需要能够清楚识别已有材料、负责人以及仍待补充的记录。
需要组织与自有产品有关的信息,并保留核查和后续处置记录。
需要用一致的资料说明已完成的工作、未决问题和支撑证据。
是否涉及 CRA、适用范围、运营者角色、产品分类和所需合格评定程序,都取决于具体事实。技术、法律及正式评定问题不应由通用网页或模板替代个案专业审核。
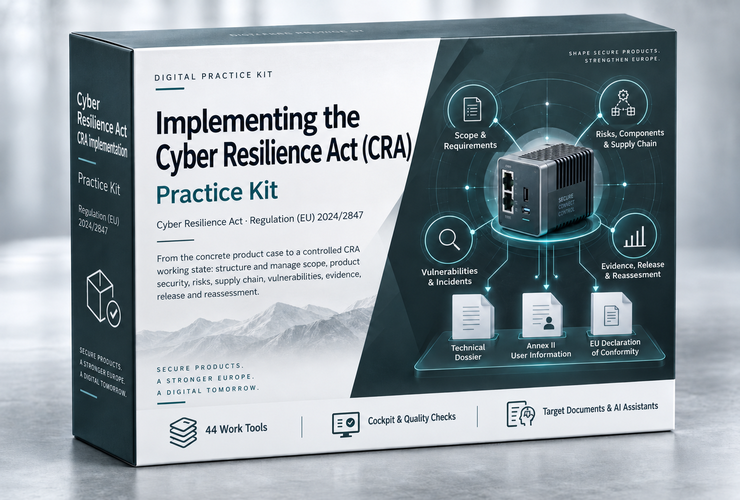
如果您的团队已准备开展 CRA 相关实施与文档工作,可以查看英文版 CRA Practice Kit。该产品的具体工作工具、示例、文件格式和辅助功能以当前英文产品详情页为准。您可以基于自身产品信息直接使用和调整相关材料,而不是重新搭建整套文档结构。
购买或使用该工具包并不自动证明产品符合 CRA,也不代替代码审查、安全测试、正式合格评定或法律意见。
页面更新: