供应商通报漏洞,但尚不清楚是否影响我们的产品。
需要先整理具体组件、版本和已知信息,识别仍需要向供应商确认的事项。
供应商安全 · 第三方风险 · 实务记录
一家软件供应商发布漏洞公告,或云服务商报告安全事件,问题可能不只发生在对方系统中。企业往往还要确认自己的产品、服务和客户是否受到影响,并组织进一步沟通。
需要先整理具体组件、版本和已知信息,识别仍需要向供应商确认的事项。
需要把已有评估、合同要求、证据、措施和跟踪记录连接起来。
需要在选择与批准前明确要求、评估材料和待解决问题。
结构化工作材料可以帮助采购、IT、安全和产品团队维护共同的事实与待办视图,减少重复整理,并为客户审核或后续复核保留更清晰的记录。
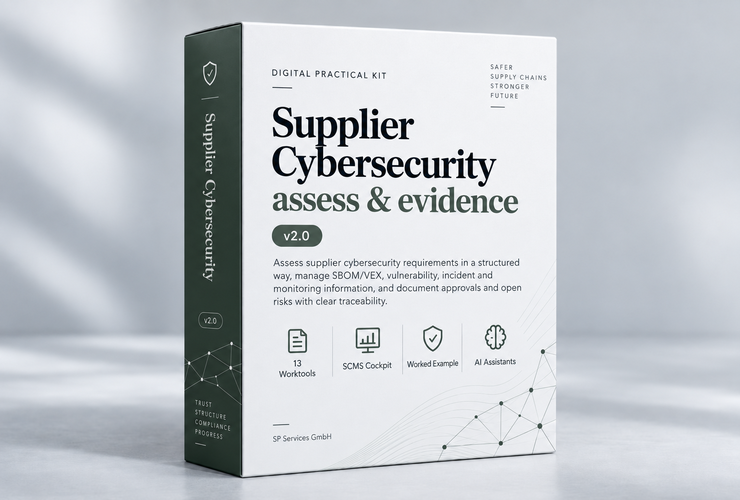
该英文实践工具包为供应商网络安全评估、证据整理、措施跟踪和决定记录提供准备好的工作基础。实际工作内容和使用限制以英文产品页为准。
本工具不是供应商安全认证、入侵测试或自动技术检测服务;复杂事件及强制报告问题应由相应的专业人员结合事实处理。
页面更新: