Cyber Resilience Act · Produkte mit digitalen Elementen

Cyber Resilience Act: Was gilt für Ihr Produkt – und was ist jetzt zu tun?

Ein Komponentenlieferant meldet eine Schwachstelle. Ein Produkt steht vor der Freigabe. Ein externer Hinweis deutet auf einen möglichen Sicherheitsvorfall hin. Oder Sie möchten grundsätzlich klären, welche CRA-Anforderungen für Ihr Produkt und Ihre Rolle relevant sind.

Entscheidend ist, den konkreten Produktfall, die eigene Rolle, den aktuellen Produkt- und Versionsstand und den jeweiligen Auslöser zusammenzubringen.

Typische Ausgangssituationen

Welche Situation führt Sie gerade zum CRA?

Viele Unternehmen starten nicht mit der abstrakten Frage „Wie implementieren wir den CRA?“, sondern mit einem konkreten Produkt, einer Änderung oder einem Sicherheitsereignis.

Lieferant

Ein Lieferant oder Komponentenhersteller meldet eine Schwachstelle

Betrifft die Schwachstelle auch unser Produkt, eine verwendete Komponente oder eine ausgelieferte Version?

Produkt- und Versionsbezug, Komponenten- und Lieferanteninformationen sowie der eigene Schwachstellenprozess müssen zusammengeführt werden. Je nach Fall werden auch SBOM-/VEX-Informationen, Security Updates und weitere Nachweise relevant.
Schwachstelle

Sie erfahren von einer CVE oder einer anderen Schwachstelle

Woher wissen wir, ob unser Produkt tatsächlich betroffen ist – und was folgt daraus?

Entscheidend ist, ob die betroffene Komponente und Version im eigenen Produkt vorhanden ist, wie die technische Betroffenheit bewertet wird und welche Maßnahmen oder Informationen daraus entstehen.

Vorfall

Ein Sicherheitsvorfall oder externer Hinweis liegt vor

Ist unser Produkt betroffen – und müssen wir einen CRA-Meldeprozess prüfen?

Erster Hinweis, Kenntniszeitpunkt, technische Einordnung, interne Eskalation und eine mögliche Meldepflicht müssen zusammengeführt werden.

Freigabe

Ihr Produkt steht vor Freigabe oder Inverkehrbringen

Welche CRA-Aufgaben, Entscheidungen und Nachweise müssen abgeschlossen oder bewusst offen behandelt sein?

Offene Punkte müssen sichtbar, verantwortlich bewertet und mit einem belastbaren nächsten Schritt versehen sein.

Änderung

Lieferant, Firmware, Komponente oder Produktkonfiguration ändert sich

Müssen wir den bisherigen CRA-Arbeitsstand neu bewerten?

Änderungen können Produktabgrenzung, Risiken, Schwachstellenstand, Lieferantennachweise, technische Dokumentation oder bisherige Entscheidungen beeinflussen.

Nachweis

Lieferanten-, SBOM- oder Security-Nachweise fehlen

Welche Informationen brauchen wir wirklich – und wie gehen wir mit offenen Lücken um?

Fehlende Informationen sollten sichtbar bleiben und gezielt nachgefordert werden. Sie dürfen nicht stillschweigend als positiver Sicherheits- oder Nachweisstatus behandelt werden.

Grundlage

Was regelt der Cyber Resilience Act?

Der Cyber Resilience Act ist die Verordnung (EU) 2024/2847 über horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen. Die Umsetzung betrifft mehr als technische Dokumentation oder eine einzelne Konformitätsaktivität.

  • Produktsicherheit und Cybersecurity-Risikobewertung
  • Komponenten- und Lieferantensteuerung
  • Schwachstellenmanagement
  • Security Updates und Support
  • Reporting bei den vom CRA erfassten Ereignissen
  • technische Dokumentation und Nachweise
  • Freigabe und spätere Neubewertung
Praktische Umsetzung

Vom konkreten Ereignis zum kontrollierten CRA-Arbeitsstand

1

Produktfall, Rolle und Zeitpunkt klären

Produkt, Variante und Version eindeutig abgrenzen und die eigene Wirtschaftsakteursrolle bestimmen.

2

Anforderungen in konkrete Aufgaben übersetzen

Verantwortlichkeit, Termin, Abschlusskriterium und erwarteten Nachweis festlegen.

3

Produktsicherheit und Cybersecurity-Risiken bearbeiten

Bewertungen und Maßnahmen auf den tatsächlichen Produkt- und Versionsstand beziehen.

4

Komponenten, Lieferanten, SBOM und VEX verbinden

Lieferanten- und Komponenteninformationen mit Produktstand, Schwachstellenmanagement und Nachweisen verbinden.

5

Schwachstellen, Security Updates und Support steuern

Eine gemeldete Schwachstelle in eine eigene technische Bewertung, Maßnahme, Kommunikation oder Aktualisierung überführen.

6

Sicherheitsvorfälle und CRA-Reporting vorbereiten

Vom ersten Hinweis über Bewertung und Eskalation bis zur Entscheidung über eine mögliche Meldung.

7

Nachweise und technische Zielunterlagen zusammenführen

Risikoentscheidungen, Tests, Lieferantennachweise, SBOM-/VEX-Stände und Updateinformationen nachvollziehbar zuordnen.

8

Freigabe, Abschluss und Neubewertung kontrollieren

Sichtbar halten, was entschieden und umgesetzt wurde, was offen bleibt und was später eine erneute Bewertung auslöst.

Aktuell besonders wichtig

CRA-Reporting seit September 2026

11.09.2026Artikel 14 CRA gilt
24 herste Meldestufe bei erfassten Ereignissen
72 hweitere Meldestufe bei erfassten Ereignissen

Hersteller müssen unter den Voraussetzungen des CRA aktiv ausgenutzte Schwachstellen, die in einem Produkt mit digitalen Elementen enthalten sind und von denen sie Kenntnis erlangen, sowie schwerwiegende Sicherheitsvorfälle mit Auswirkungen auf die Sicherheit solcher Produkte melden.

Die verpflichtenden Meldungen erfolgen über die CRA Single Reporting Platform. Nicht jede Schwachstelle und nicht jeder Sicherheitsvorfall ist automatisch meldepflichtig; die konkrete Meldepflicht muss fallbezogen geprüft werden.

Abgrenzung

Lieferantenproblem oder CRA-Produktproblem?

Lieferanten-/Drittanbieterfall

Die externe Abhängigkeit steht im Vordergrund

Ein SaaS-, Cloud-, Software- oder anderer Dienstleister meldet ein Sicherheitsproblem und Sie müssen die Auswirkungen auf eigene Systeme, Daten oder Prozesse klären.

Mehr zur Lieferanten-Cybersicherheit →
CRA-Produktfall

Die betroffene Komponente ist Teil Ihres eigenen Produkts

Dann können Produkt-/Versionsbezug, Produktsicherheit, Schwachstellenbewertung, Updates, Nachweise und gegebenenfalls Reporting miteinander verbunden werden müssen.

CRA Praxis-Kit ansehen →
Typische Umsetzungslücken

Nicht mehr Dokumente – bessere Verknüpfung

Lieferantenmeldung ohne Komponentenbezug
SBOM ohne Verbindung zum Schwachstellenprozess
Updateprozess ohne klaren Auslöser
Reporting-Verantwortung ungeklärt
Produktstand und Risikobewertung passen nicht zusammen
Nachweis ohne Produkt-/Versionsbezug
offene Punkte hinter „abgeschlossen“ verborgen
Neubewertung trotz Änderung nicht ausgelöst
Orientierung

Fünf Fragen für den eigenen CRA-Fall

1
Was ist konkret passiert oder was wollen wir erreichen?
2
Welches Produkt, welche Version und welche Rolle betrifft der Fall?
3
Welche CRA-Arbeit wird dadurch tatsächlich ausgelöst?
4
Welche Informationen, Arbeitsergebnisse und Nachweise fehlen noch?
5
Was muss entschieden, freigegeben, gemeldet, abgeschlossen oder später erneut bewertet werden?
Strukturierte Bearbeitung

CRA-Aufgaben für Ihren konkreten Produktfall bearbeiten

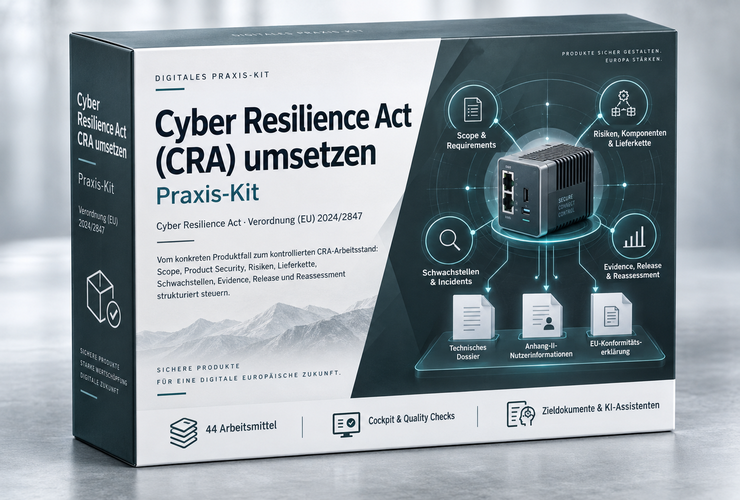
Das SP Services CRA Praxis-Kit unterstützt den Weg von der Einordnung über die operative Umsetzung bis zu Freigabe, Nachweisstand, Abschluss und späterer Neubewertung.

  • fallbezogene Orientierung und Arbeitsplanung
  • Produktsicherheit und Cybersecurity-Risiken
  • Komponenten, Lieferanten, SBOM und VEX
  • Schwachstellen, Security Updates und Support
  • relevante Incident-/Reporting-Fälle
  • technische Zielunterlagen und Nachweise
CRA Praxis-Kit ansehen
Cyber Resilience Act (CRA) umsetzen – deutsches Praxis-Kit
Kostenlose Erstorientierung

Ein Lieferant oder Softwareanbieter meldet ein Sicherheitsproblem?

Der kostenlose Quick Guide hilft, die ersten sieben Fragen zu strukturieren: Was wurde gemeldet, was nutzen Sie tatsächlich, was ist bestätigt, welche Informationen fehlen und wer muss intern übernehmen?

Quick Guide öffnen

Leistungsgrenze

Das Praxis-Kit und diese Seite unterstützen die strukturierte Bearbeitung und Dokumentation. Sie ersetzen keine erforderliche individuelle Rechts-, Security-, Konformitäts- oder sonstige Fachprüfung.

Häufige Fragen

CRA kurz eingeordnet

Gilt der Cyber Resilience Act nur für Hersteller?

Nein. Der CRA definiert mehrere Wirtschaftsakteure. Welche Pflichten gelten, hängt von der konkreten Rolle und dem Produktfall ab.

Unser Komponentenlieferant meldet eine Schwachstelle. Was müssen wir zuerst klären?

Zuerst sollte feststehen, ob die betroffene Komponente und Version in einem eigenen Produkt verwendet wird und welche Produktstände betroffen sein können.

Wir haben eine SBOM. Reicht das für den CRA?

Nein. Eine SBOM ist eine wichtige Informationsgrundlage, ersetzt aber nicht die Verbindung zu Produktversion, Schwachstellenbewertung, Lieferanteninformationen, VEX, Maßnahmen und Nachweisen.

Gelten die CRA-Meldepflichten bereits?

Ja. Artikel 14 gilt seit dem 11. September 2026. Die allgemeine Anwendung der Verordnung folgt am 11. Dezember 2027.

Muss jede Schwachstelle gemeldet werden?

Nein. Die Meldepflicht betrifft bestimmte Ereignisse und Voraussetzungen. Eine bekannte Schwachstelle ist nicht automatisch ein meldepflichtiger CRA-Fall.

Offizielle Grundlagen und Fachstand
Verordnung (EU) 2024/2847 – EUR-Lex
Europäische Kommission – CRA Reporting Obligations
Fachstand: September 2026. Zeitabhängige und produktspezifische Aussagen vor praktischer Nutzung erneut gegen den aktuellen offiziellen Stand prüfen.