Lieferanten · Software · SaaS · Cloud

Cybersecurity endet nicht an der eigenen Unternehmensgrenze

Was tun, wenn Lieferanten, Softwareanbieter, SaaS- oder Cloud-Dienste Sicherheitsprobleme melden?

Ein Lieferant meldet eine Schwachstelle. Ein Cloudanbieter informiert über einen Cybervorfall. Ein kritischer Anbieter liefert die angeforderten Security-Nachweise nicht. Das Ereignis liegt außerhalb Ihres Unternehmens – die Auswirkungen können trotzdem Ihre eigenen Systeme, Prozesse, Produkte, Daten oder Kunden betreffen.

Typische Ausgangssituationen

Welche Situation kennen Sie aus Ihrem Alltag?

Schwachstelle

Ihr Softwareanbieter meldet eine Schwachstelle

Betrifft die Meldung eine Version, Komponente oder einen Service, den wir tatsächlich nutzen?

Zuerst muss klar sein, was genau betroffen ist, wo es eingesetzt wird, welche Information bestätigt ist und welche Angaben vom Anbieter noch fehlen.

Vorfall

Ihr Cloud- oder SaaS-Anbieter meldet einen Cybervorfall

Welche Auswirkungen kann der Vorfall auf unsere Daten, Prozesse, Zugänge oder kritischen Services haben?

Ein Vorfall beim Provider ist nicht automatisch Ihr eigener Sicherheitsvorfall. Er darf aber auch nicht automatisch als „Problem des Providers“ abgelegt werden.

Nachweis

Ein Lieferant sagt: „Wir sind sicher“

Welche belastbaren Informationen oder Nachweise brauchen wir für unseren konkreten Service und Nutzungskontext?

Allgemeine Sicherheitsversprechen, Zertifikate oder Selbstauskünfte beantworten nicht automatisch jede konkrete Frage.

SBOM / VEX

Sie erhalten eine SBOM oder VEX-Information

Was bedeutet diese Information für die Software oder Komponenten, die wir tatsächlich einsetzen?

Der Nutzen entsteht aus der Verbindung zu verwendeten Komponenten, Versionen, bekannten Schwachstellen und dem eigenen Arbeitsstand.

Änderung

Ein kritischer Lieferant ändert einen Unterauftragnehmer, Service oder technischen Baustein

Müssen wir unsere bisherige Bewertung oder vorhandene Nachweise neu prüfen?

Lieferanten-Cybersicherheit ist kein einmaliger Einkaufscheck. Änderungen können neue Informationsbedarfe oder Neubewertungen auslösen.

Audit

Kunde, Auftraggeber oder Auditor verlangt Nachweise

Können wir zeigen, welche kritischen Anbieter wir haben, was wir geprüft haben, welche Lücken offen sind und wie wir damit umgehen?

Hier wird aus einzelnen Fragebögen und Zertifikaten ein nachvollziehbarer Nachweisstand.

Resilienz

Ein kritischer Anbieter fällt aus oder beendet Support

Haben wir einen belastbaren Weg für Übergang, Ersatz oder Exit?

Cybersecurity und Resilienz treffen sich dort, wo eine externe Abhängigkeit zum Single Point of Failure werden kann.

Strukturierte Steuerung

Was gehört zu Lieferanten-Cybersicherheit?

Lieferanten-Cybersicherheit verbindet Aufgaben, die in Unternehmen häufig auf Einkauf, IT, Informationssicherheit, Produktbereiche und Compliance verteilt sind.

Abhängigkeiten erkennen
Kritikalität einordnen
Anbieter & Nachweise prüfen
Security-Anforderungen vereinbaren
Betrieb steuern
Security-Signale bearbeiten
Änderungen neu bewerten
Nachweis / Exit
NIS2 und Lieferkette

Warum das Thema regulatorisch an Bedeutung gewinnt

Die NIS2-Richtlinie sieht für von ihr erfasste wesentliche und wichtige Einrichtungen Cybersecurity-Risikomanagementmaßnahmen vor. Dazu gehört ausdrücklich die Sicherheit der Lieferkette einschließlich sicherheitsbezogener Aspekte der Beziehungen zu direkten Lieferanten und Diensteanbietern.

Ob und welche NIS2-bezogenen Pflichten ein konkretes Unternehmen treffen, hängt vom jeweiligen Rechts- und Unternehmenskontext ab.

Vertrag und Praxis

Verträge und SLAs sind wichtig – aber noch keine Reaktionsfähigkeit

Vertraglich geregelt

Security-Anforderungen und Rechte

  • Meldewege und Ansprechpartner
  • Security-Anforderungen
  • Nachweis-/Auditrechte
  • Regelungen zu Unterauftragnehmern
Operativ handlungsfähig

Was passiert im Ernstfall?

  • welcher Service oder welche Version ist betroffen?
  • wann kommen Updates?
  • welche Patch-/Mitigation-Informationen liegen vor?
  • wie sehen Business Continuity, Übergang und Exit aus?

Die konkrete Vertragsgestaltung hängt vom Einzelfall ab und kann rechtliche Prüfung erfordern.

Security-Warnung

Nicht im Postfach enden lassen

1
Was wurde konkret gemeldet?
2
Welcher Anbieter, Service, welche Komponente oder Version ist gemeint?
3
Wo nutzen wir das selbst?
4
Was ist bestätigt – und welche Informationen fehlen noch?

Der kostenlose 7-Fragen-Quick-Guide führt die Erstaufnahme weiter und ergänzt interne Verantwortung, Dokumentation und nächsten Review.

Kostenlosen Quick Guide öffnen
Abgrenzung

Lieferanten-Cybersicherheit oder Cyber Resilience Act?

Lieferanten-/Drittanbieterpfad

Betriebliche Abhängigkeit

Der Schwerpunkt liegt auf SaaS, Cloud, externer IT, Softwareanbietern, Managed Services oder anderen kritischen Lieferanten.

Lieferanten-Cybersicherheit vertiefen →
CRA-Produktpfad

Komponente im eigenen Produkt

Die betroffene Software, Firmware oder Komponente ist Bestandteil eines eigenen Produkts mit digitalen Elementen.

Zum Cyber Resilience Act →
Lebenszyklus

Warum eine einmalige Lieferantenprüfung nicht genügt

Ein Lieferant kann beim Onboarding sorgfältig geprüft worden sein – und ein Jahr später sieht der relevante Zustand anders aus.

neue Software-/Firmwareversion
neuer Unterauftragnehmer
neue Schwachstelle
Security Incident
Support-Ende
geändertes Hosting
veränderte Kritikalität
Exit oder Anbieterwechsel
Nachweis

Was sollte am Ende nachvollziehbar sein?

  • welche Anbieter und Services betrachtet wurden
  • welche Abhängigkeiten und Kritikalitäten bestehen
  • welche Informationen und Nachweise vorliegen
  • welche Lücken offen sind
  • welche Maßnahmen oder Bedingungen vereinbart wurden
  • welche Sicherheitsmeldungen eingegangen sind
  • welche Entscheidungen getroffen wurden
  • wann und wodurch erneut geprüft wird
Kostenloser Quick Guide

Lieferant oder Cloudanbieter meldet ein Sicherheitsproblem – was jetzt?

7

Fragen für die ersten Schritte

Online lesen · PDF herunterladen · keine Registrierung erforderlich

Soforthilfe

Vom Eingangssignal zu einem kontrollierten Erststand

Der Quick Guide hilft dabei, Meldung, eigenen Bezug, bestätigte Fakten, Informationslücken, interne Zuständigkeit und nächsten Review nachvollziehbar zu erfassen.

Strukturierte Bearbeitung

Lieferanten-Cybersicherheit strukturiert prüfen und nachweisen

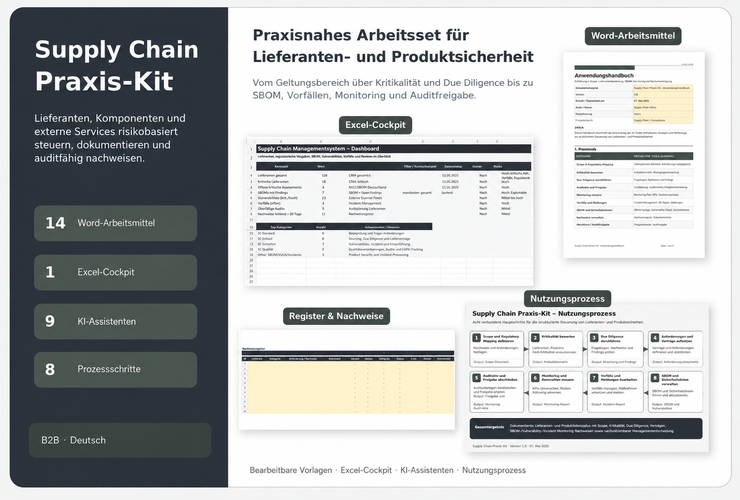
Wenn Sie Lieferanten, SaaS-/Cloud-Dienste, Softwareanbieter und weitere externe Abhängigkeiten strukturiert steuern und dokumentieren möchten, unterstützt das Supply Chain Praxis-Kit die operative Bearbeitung.

  • Kritikalität und Lieferantenprüfung
  • vertragliche Security-Anforderungen
  • SBOM/VEX und Schwachstellen
  • Lieferantenvorfälle
  • Monitoring, Änderungen, Maßnahmen und Nachweise
Supply Chain Praxis-Kit ansehen
Supply Chain Praxis-Kit
Häufige Fragen

Lieferanten-Cybersicherheit kurz eingeordnet

Was bedeutet Lieferanten-Cybersicherheit?

Sie umfasst die Steuerung von Cyberrisiken, die aus Lieferanten, Softwareanbietern, Cloud-/SaaS-Diensten und anderen externen Services entstehen können.

Was tun, wenn ein Lieferant eine Sicherheitslücke meldet?

Zuerst klären, welcher Anbieter, Service, welche Komponente und Version gemeint sind und ob Sie diese tatsächlich nutzen. Danach bestätigte Fakten, Informationslücken, zuständige interne Stellen und nächsten Review dokumentieren.

Ist ein Vorfall beim Cloudanbieter automatisch unser eigener Incident?

Nein. Zuerst muss geprüft werden, welche eigenen Daten, Services, Prozesse oder Systeme betroffen sein können und ob daraus ein eigener Incident- oder Meldeprozess entsteht.

Reicht ein ISO-27001-Zertifikat des Lieferanten?

Ein Zertifikat kann ein wichtiger Nachweis über Elemente eines Managementsystems sein, beantwortet aber nicht automatisch jede konkrete Frage zu Service, Produkt, Vertragsumfang, technischem Zustand oder aktuellem Ereignis.

Wann wird aus einem Lieferantenproblem ein CRA-Thema?

Wenn die betroffene Software, Firmware oder Komponente Bestandteil eines eigenen Produkts mit digitalen Elementen ist, kann zusätzlich die CRA-Produktperspektive relevant werden.
Offizielle Grundlagen und Fachstand
Richtlinie (EU) 2022/2555 – NIS2
Durchführungsverordnung (EU) 2024/2690 – soweit für die jeweils erfassten Einrichtungen einschlägig
Cyber Resilience Act bei eigenem Produktbezug
Fachstand: September 2026.